
Startseite » Zahlungsanbieter Vergleich » Wissen zur Kartenzahlung » Starke Kundenauthentifizierung für Händler, PIN, Kontaktlosgrenzen und 3D Secure
Die starke Kundenauthentifizierung verlangt, dass Karteninhaber eine Zahlung mit zwei voneinander unabhängigen Merkmalen bestätigen, etwa Karte und PIN oder Smartphone und Fingerabdruck. Grundlage sind die europäische Zahlungsdiensterichtlinie PSD2, in Deutschland umgesetzt im Zahlungsdiensteaufsichtsgesetz und im BGB, sowie die Delegierte Verordnung (EU) 2018/389. An der Ladenkasse merken Sie die Regeln vor allem an der PIN-Abfrage nach mehreren kontaktlosen Zahlungen, im Onlineshop an der Freigabe per 3D Secure in der Banking-App. Dieser Ratgeber erklärt die Regeln, die Kontaktlosgrenzen, alle wichtigen Ausnahmen und die Folgen für die Haftung bei Betrug.
Die gesetzliche Definition steht in Paragraf 1 Absatz 24 ZAG. Starke Kundenauthentifizierung ist eine Authentifizierung mit mindestens zwei Elementen aus den Kategorien Wissen, Besitz und Inhärenz. Die Elemente müssen voneinander unabhängig sein, damit der Diebstahl eines Merkmals nicht ausreicht. Englisch heißt das Verfahren Strong Customer Authentication, kurz SCA.
Die Pflicht trifft in erster Linie die Zahlungsdienstleister, vor allem die kartenausgebende Bank. Sie verlangt die Authentifizierung oder entscheidet, ob eine Ausnahme greift. Ihr Terminal und Ihr Onlineshop müssen die Abfrage technisch ermöglichen. Wie eine Kartenzahlung insgesamt abläuft, erklärt der Grundlagenbeitrag zur Kartenzahlung im Betrieb.
Etwas, das nur die Kundin weiß, zum Beispiel die PIN der Karte oder ein Passwort.
Etwas, das nur die Kundin hat, etwa die Karte mit Chip oder das Smartphone mit Banking-App.
Etwas, das die Kundin ist, etwa Fingerabdruck oder Gesichtserkennung am Smartphone.
Bei Apple Pay und Google Pay erfüllt das Smartphone die Anforderungen meist selbst. Das Gerät ist der Besitz, Face ID, Fingerabdruck oder Gerätecode das zweite Merkmal. Deshalb funktionieren Wallet-Zahlungen auch über 50 Euro häufig ohne PIN am Terminal. Mehr dazu im Beitrag Apple Pay und Google Pay für Händler.
Die zweite Zahlungsdiensterichtlinie PSD2 schreibt in Artikel 97 vor, dass Zahlungsdienstleister bei elektronischen Zahlungen eine starke Kundenauthentifizierung verlangen. In Deutschland steht diese Pflicht in Paragraf 55 ZAG. Die technischen Einzelheiten und Ausnahmen regelt die Delegierte Verordnung (EU) 2018/389 der EU-Kommission, die seit dem 14. September 2019 gilt.
Für Online-Kartenzahlungen gab es eine Übergangsphase, weil viele Shops und Banken noch nicht bereit waren. Die BaFin hat die volle Anwendung in Deutschland schrittweise bis Mitte März 2021 gestreckt. Seitdem gilt die starke Kundenauthentifizierung ohne Einschränkung, im Laden wie online. Die zivilrechtlichen Folgen für Betrugsfälle stehen in Paragraf 675v BGB.
Die klassische Kartenzahlung mit PIN erfüllt die Anforderungen vollständig. Die Karte mit Chip ist der Besitz, die PIN das Wissen. Gesteckt oder kontaktlos mit PIN-Eingabe ist jede Zahlung stark authentifiziert, unabhängig vom Betrag. Für die Unterschrift gilt das nicht, sie zählt nicht als starkes Merkmal und spielt in Deutschland kaum noch eine Rolle, Hintergründe im Beitrag zur Kartenzahlung mit Unterschrift.
Eine Kartenzahlung ohne PIN ist nur möglich, wenn eine Ausnahme greift. Im Laden ist das vor allem die Kontaktlosausnahme für kleinere Beträge, an unbeaufsichtigten Automaten für Fahrkarten und Parkgebühren gibt es eine eigene Ausnahme. Eine allgemeine Freigabe ohne PIN für bestimmte Händler oder Branchen gibt es nicht. Fordert Ihr Terminal überraschend die PIN, ist das kein technischer Fehler, sondern eine Entscheidung der Bank.
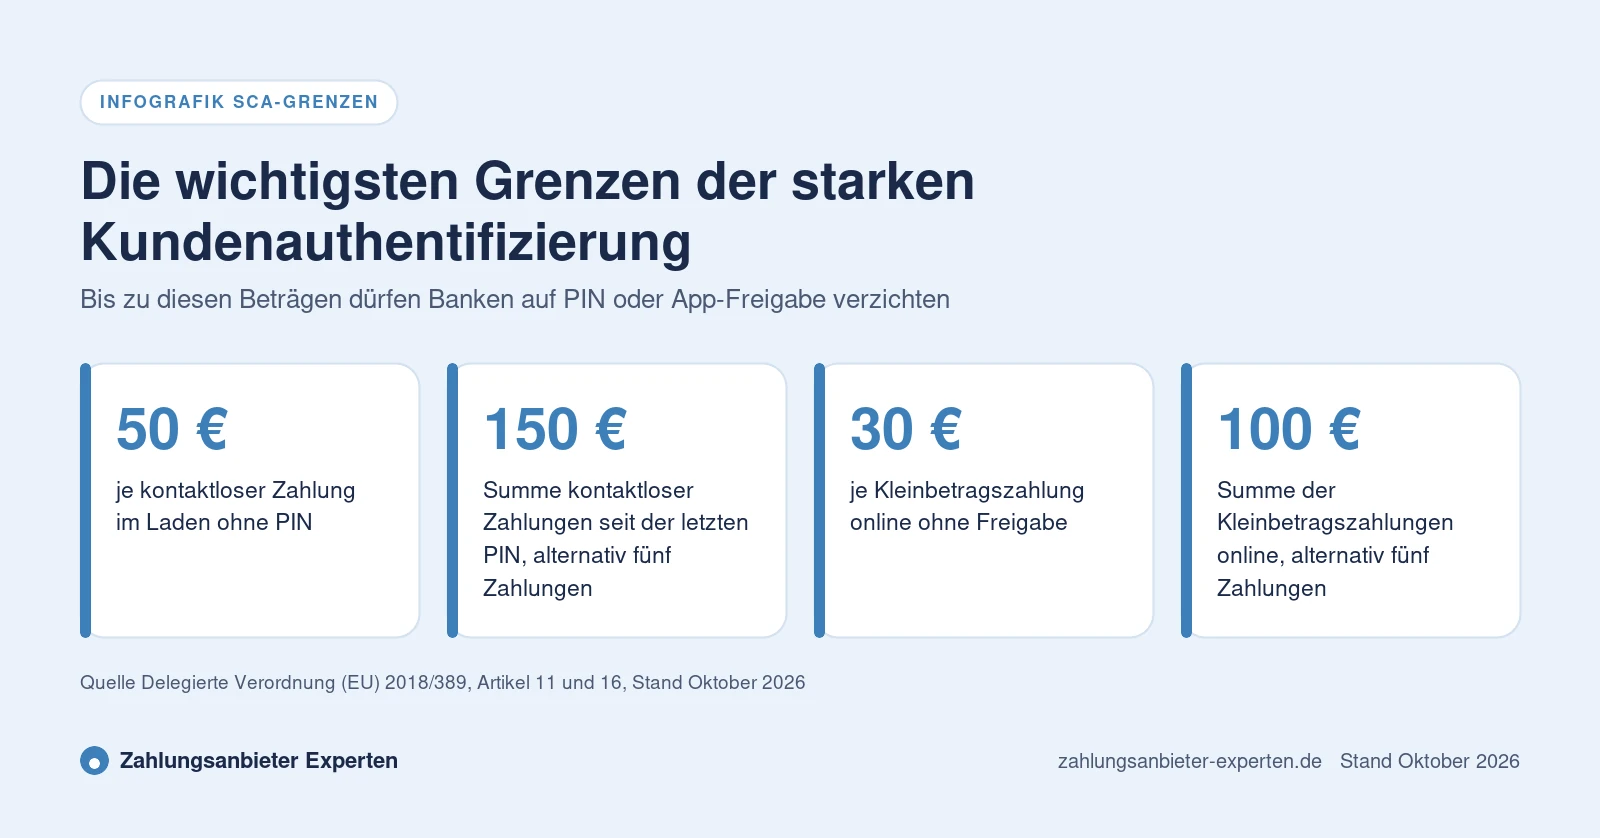
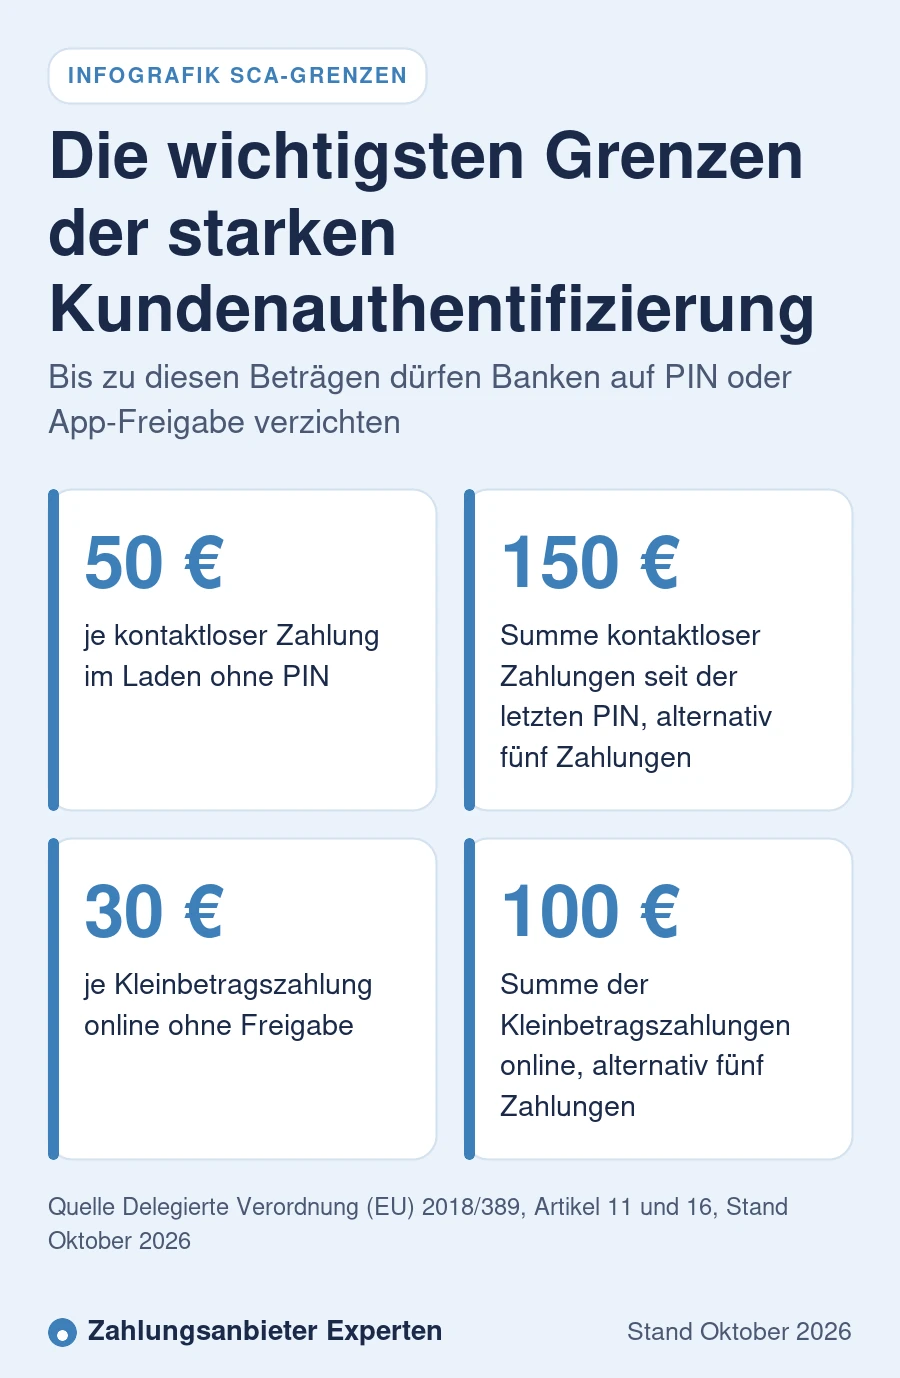
Artikel 11 der Delegierten Verordnung erlaubt Zahlungen kontaktlos ohne PIN, wenn der einzelne Betrag 50 Euro nicht übersteigt. Zusätzlich gilt ein Zähler seit der letzten starken Authentifizierung. Entweder dürfen die kontaktlosen Zahlungen zusammen 150 Euro nicht übersteigen, oder es dürfen höchstens fünf kontaktlose Zahlungen in Folge sein. Welchen der beiden Zähler eine Bank nutzt, entscheidet sie selbst. Ist die Grenze erreicht, verlangt das Terminal die PIN, danach beginnt der Zähler neu.
Die 50 Euro sind eine Obergrenze, keine Pflicht. Banken dürfen niedrigere Grenzen setzen oder aus Sicherheitsgründen jederzeit eine PIN anfordern, etwa bei einer neuen Karte, im Ausland oder bei auffälligem Verhalten. Die Kundschaft kann bei manchen Banken auch selbst eine niedrigere Grenze einstellen. Für Händler heißt das, ein Hinweis wie kontaktlos bis 50 Euro ohne PIN sollte nie als Garantie formuliert werden. Mehr zu Technik und Geräten im Beitrag kontaktloses Bezahlen im Handel.
Kundinnen und Kunden reagieren auf eine unerwartete PIN-Abfrage oft verunsichert. Ein kurzer Satz des Personals hilft.
Die Delegierte Verordnung erlaubt mehrere Ausnahmen. Sie sind Kann-Regeln, keine Ansprüche. Ob eine Ausnahme genutzt wird, entscheidet der Zahlungsdienstleister, und die Bank der Kundin kann eine Authentifizierung immer verlangen. Die Tabelle zeigt die für Händler wichtigsten Fälle laut Verordnung.
| Ausnahme | Fundstelle | Regel laut Verordnung |
|---|---|---|
| Kontaktlos an der Kasse | Artikel 11 | Bis 50 Euro je Zahlung, solange seit der letzten Authentifizierung zusammen höchstens 150 Euro oder höchstens fünf Zahlungen in Folge erreicht sind |
| Verkehr und Parken | Artikel 12 | An unbeaufsichtigten Terminals für Fahrgeld und Parkgebühren |
| Vertrauenswürdige Empfänger | Artikel 13 | Wenn die Kundin den Händler bei ihrer Bank als vertrauenswürdig hinterlegt hat |
| Wiederkehrende Zahlungen | Artikel 14 | Folgezahlungen in gleicher Höhe an denselben Empfänger, die erste Zahlung wird authentifiziert |
| Kleinbeträge online | Artikel 16 | Bis 30 Euro je Zahlung, solange zusammen höchstens 100 Euro oder fünf Zahlungen seit der letzten Authentifizierung erreicht sind |
| Sichere Unternehmensverfahren | Artikel 17 | Zahlungen über spezielle Firmenprozesse, etwa virtuelle Firmenkarten |
| Transaktionsrisikoanalyse | Artikel 18 | Bei niedrigem Risiko bis 100, 250 oder 500 Euro, abhängig von der Betrugsquote des Zahlungsdienstleisters |
Für die Transaktionsrisikoanalyse gibt der Anhang der Verordnung Referenzbetrugsraten vor. Bei Kartenzahlungen im Fernabsatz darf die Betrugsquote des Dienstleisters für Beträge bis 100 Euro höchstens 0,13 Prozent betragen, bis 250 Euro höchstens 0,06 Prozent und bis 500 Euro höchstens 0,01 Prozent. Zusätzlich muss die Echtzeitanalyse unauffällig sein, etwa ohne ungewöhnliches Ausgabemuster, fremdes Gerät oder riskanten Standort.
Im Onlinehandel setzen die Kartensysteme die starke Kundenauthentifizierung über 3D Secure um. Die aktuelle Fassung heißt EMV 3-D Secure, bei Visa läuft sie unter dem Namen Visa Secure, bei Mastercard als Mastercard Identity Check. Der Shop übermittelt dabei zahlreiche Daten zur Bestellung an die Bank der Kundin, etwa Gerät, Lieferadresse und Kaufhistorie. Die Bank entscheidet anhand dieser Daten, ob eine Freigabe nötig ist.
Erkennt die Bank ein geringes Risiko und darf eine Ausnahme nutzen, läuft die Zahlung ohne zusätzlichen Schritt durch, der sogenannte reibungslose Ablauf. Andernfalls folgt eine Abfrage, meist eine Freigabe in der Banking-App mit Fingerabdruck oder Code. Wenn Sie eine Online-Zahlungslösung oder einen Zahlungslink nutzen, übernimmt der Anbieter die technische Einbindung. Achten Sie darauf, dass 3D Secure aktiviert ist und möglichst viele Bestelldaten übermittelt werden, das erhöht die Zahl reibungsloser Zahlungen.
Die starke Kundenauthentifizierung verschiebt die Haftung. Paragraf 675v Absatz 4 BGB bestimmt, dass der Karteninhaber bei einer nicht autorisierten Zahlung nicht haftet, wenn seine Bank keine starke Authentifizierung verlangt hat oder wenn der Zahlungsempfänger oder dessen Zahlungsdienstleister sie nicht akzeptiert hat. Im zweiten Fall muss derjenige, der auf die starke Authentifizierung verzichtet hat, der Bank des Zahlers den Schaden ersetzen. Das gilt nicht, wenn der Karteninhaber selbst betrügerisch gehandelt hat.
Praktisch bedeutet das, eine erfolgreich mit 3D Secure bestätigte Zahlung verlagert das Betrugsrisiko nach den Regeln der Kartensysteme in der Regel auf die kartenausgebende Bank. Beantragt dagegen Ihr Shop oder Ihr Acquirer eine Ausnahme, bleibt das Risiko einer betrugsbedingten Rückbuchung meist bei Ihnen. Rückbuchungen aus anderen Gründen, etwa wegen nicht gelieferter Ware, verhindert die Authentifizierung nicht. Wie Rückbuchungen ablaufen, erklärt der Beitrag Rückbuchung und Chargeback, Schutzmaßnahmen beschreibt der Ratgeber Kartenbetrug, so schützen sich Händler.
Einige Zahlungsarten fallen gar nicht unter die Pflicht, weil die Kundin die Zahlung nicht selbst elektronisch auslöst. Dazu gehören händlerinitiierte Zahlungen, bei denen Sie auf Grundlage einer vorher authentifizierten Vereinbarung abbuchen, etwa nachträgliche Minibar-Beträge im Hotel oder nutzungsabhängige Abos. Auch Bestellungen per Post oder Telefon, im Fachjargon MOTO, sind ausgenommen, weil die Kartendaten nicht von der Kundin selbst elektronisch eingegeben werden.
Ebenfalls nicht verpflichtend ist die Authentifizierung, wenn die Bank der Kundin oder der Acquirer außerhalb des Europäischen Wirtschaftsraums sitzt. Die Banken versuchen dann zwar oft trotzdem eine Authentifizierung, können sie aber nicht immer durchsetzen. Für Händler ist bei all diesen Fällen das Betrugsrisiko höher. Details zu Telefonzahlungen bietet der Beitrag Kartenzahlung per Telefon.
An der Kasse ist der Aufwand gering. Aktuelle Terminals unterstützen die PIN-Abfrage nach den Vorgaben der Bank automatisch, auch SoftPOS-Lösungen auf dem Smartphone bieten eine PIN-Eingabe auf dem Display. Wichtig sind vor allem aktuelle Software und ein geschultes Team, das bei einer PIN-Abfrage ruhig reagiert. Wer viele kleine Beträge kassiert, etwa im Café oder am Kiosk, profitiert von der Kontaktlosausnahme ohne eigenes Zutun.
Finden Sie Anbieter mit PIN-fähigen Terminals, SoftPOS und 3D Secure und rechnen Sie Ihre Kosten im Preisrechner aus.
Online lohnt sich ein genauer Blick auf die Einstellungen. Lassen Sie 3D Secure beim Anbieter aktiviert und nutzen Sie Ausnahmen nur, wenn Sie das damit verbundene Betrugsrisiko bewusst tragen wollen. Bei Abonnements und gespeicherten Karten muss die erste Zahlung authentifiziert werden, danach laufen Folgezahlungen als händlerinitiierte Zahlungen. Gute Anbieter steuern das automatisch.
Behalten Sie die Abbruchquote im Checkout im Blick. Steigt sie nach einer Umstellung, liegt das oft an fehlenden Bestelldaten oder an einer veralteten Einbindung. Ein Wechsel auf eine aktuelle Zahlungsseite oder ein Gespräch mit dem Anbieter hilft meist mehr als das Abschalten der Authentifizierung. Welche Daten Sie dabei schützen müssen, erklärt der Säulenartikel zu PCI DSS für Händler.
Europaparlament und Rat haben sich Ende November 2025 vorläufig auf ein neues Paket aus dritter Zahlungsdiensterichtlinie und einer unmittelbar geltenden Zahlungsdiensteverordnung geeinigt. Die starke Kundenauthentifizierung bleibt darin erhalten und soll an mehreren Stellen nachgeschärft werden, etwa beim Schutz vor Betrug durch Manipulation der Zahler. Die neuen Regeln greifen erst nach Übergangsfristen. Stand Oktober 2026 gelten weiterhin ZAG, BGB und die Delegierte Verordnung (EU) 2018/389.
Der Bedarf ist belegt. Laut dem gemeinsamen Bericht von EBA und EZB vom Dezember 2025 waren Zahlungen mit starker Kundenauthentifizierung im Allgemeinen weniger anfällig für Betrug, besonders bei Kartenzahlungen. Gleichzeitig zielen Betrüger zunehmend auf Zahlungen mit Ausnahmen und auf die Manipulation der Karteninhaber selbst.
Die Delegierte Verordnung (EU) 2018/389 erlaubt kontaktlose Zahlungen ohne starke Authentifizierung nur bis 50 Euro je Zahlung. Darüber verlangt die Bank immer die PIN oder bei Smartphones eine Entsperrung per Gesicht, Fingerabdruck oder Code.
Seit der letzten PIN-Eingabe wurden entweder kontaktlose Zahlungen von zusammen mehr als 150 Euro oder mehr als fünf Zahlungen in Folge geleistet. Banken können außerdem aus Sicherheitsgründen jederzeit eine PIN verlangen.
Ja, Karte mit Chip und PIN erfüllen zwei unabhängige Merkmale aus Besitz und Wissen. Das gilt beim Stecken und beim kontaktlosen Bezahlen mit PIN-Eingabe, unabhängig vom Betrag.
3D Secure ist das Verfahren der Kartensysteme für die starke Kundenauthentifizierung im Onlinehandel, bei Visa als Visa Secure, bei Mastercard als Mastercard Identity Check. Die Kundin bestätigt die Zahlung meist in ihrer Banking-App.
Nein, die Grenzen stehen in der Verordnung und werden von der Bank der Kundin angewendet. Händler können weder höhere Grenzen noch eine generelle Befreiung von der PIN einstellen.
Nach Paragraf 675v Absatz 4 BGB muss derjenige, der die starke Authentifizierung nicht akzeptiert, der Bank des Zahlers den Schaden ersetzen. Über den Vertrag mit dem Acquirer landet das Risiko dann meist beim Händler.
Die Pflicht gilt, wenn Bank und Acquirer im Europäischen Wirtschaftsraum sitzen. Bei Karten von Banken außerhalb des EWR kann die Authentifizierung nicht immer durchgesetzt werden, das Betrugsrisiko ist dann höher.
Nein, Bestellungen per Post oder Telefon fallen nicht unter die Pflicht. Sicherer ist ein Zahlungslink, bei dem die Kundin selbst bezahlt und dabei authentifiziert wird.

Geben Sie Ihren Bedarf an und erhalten Sie kostenlos Angebote passender Anbieter.
Sicherheitsstandard für Kartendaten.
So schützen Sie Kasse und Shop.
Mehr erfahren
Wann die Unterschrift noch vorkommt.
Mehr erfahren
Terminals und Smartphones für NFC.
Preisrechner
Anbietervergleich