
Startseite » Zahlungsanbieter Vergleich » Wissen zur Kartenzahlung » PCI DSS für Händler, Anforderungen, Selbstfragebogen und Kartendaten verständlich erklärt
PCI DSS ist der weltweite Sicherheitsstandard der Kartensysteme für alle Unternehmen, die Kartendaten annehmen, verarbeiten oder weiterleiten, also auch für jeden Laden mit Kartenterminal. Die Abkürzung steht für Payment Card Industry Data Security Standard, maßgeblich ist Stand Oktober 2026 die Version 4.0.1. Für kleine Betriebe klingt das nach großer IT-Abteilung, in der Praxis reicht meist ein Selbstfragebogen, weil zertifizierte Terminals und gehostete Zahlungsseiten die schwierigen Teile übernehmen. Dieser Ratgeber erklärt, was der Standard verlangt, welcher Fragebogen zu Ihrem Betrieb passt, welche Daten bei einer Kartenzahlung fließen und was Sie im Alltag beachten müssen.
PCI DSS ist ein Regelwerk technischer und organisatorischer Anforderungen zum Schutz von Kartendaten. Herausgeber ist das PCI Security Standards Council, ein Gremium der großen Kartenorganisationen. Ein Gesetz ist der Standard nicht. Verbindlich wird er für Händler über den Akzeptanzvertrag mit dem Zahlungsanbieter, der seinerseits gegenüber Visa, Mastercard und den anderen Systemen für seine Händler einsteht.
Ziel ist, dass Kartennummern und Sicherheitsmerkmale nicht in falsche Hände geraten. Dafür beschreibt der Standard zwölf Hauptanforderungen in sechs Zielbereichen, von der Netzwerksicherheit über Verschlüsselung und Zugriffsrechte bis zu regelmäßigen Tests und einer schriftlichen Sicherheitsrichtlinie. Wie eine Kartenzahlung technisch abläuft, erklärt der Grundlagenbeitrag zur Kartenzahlung im Betrieb.
PCI DSS gilt für alle, die Kartendaten speichern, verarbeiten oder übertragen. Für Händler heißt das, jeder Betrieb mit Kartenakzeptanz ist erfasst, unabhängig von Größe und Branche. Der Umfang der Pflichten hängt jedoch stark davon ab, wie Sie Karten annehmen. Wer Kartendaten nie selbst zu Gesicht bekommt, weil Terminal oder Zahlungsseite sie direkt verschlüsselt an den Anbieter senden, hat deutlich weniger zu tun als ein Onlineshop mit eigenem Zahlungsformular.
Die Kartensysteme teilen Händler zusätzlich nach ihrer jährlichen Transaktionszahl in Stufen ein. Sehr große Händler müssen sich jährlich durch einen zugelassenen Prüfer, einen Qualified Security Assessor, prüfen lassen. Für die große Mehrheit kleiner und mittlerer Betriebe genügt ein Selbstfragebogen, oft ergänzt um vierteljährliche Netzwerkscans, wenn Systeme mit dem Internet verbunden sind. Welche Stufe und welcher Nachweis für Sie gilt, teilt Ihnen Ihr Zahlungsanbieter mit.
Zertifiziertes Terminal, keine Speicherung von Kartendaten, meist kurzer Fragebogen.
Kartendaten bleiben in der zertifizierten App des Anbieters, Pflichten vor allem rund um das Gerät.
Mit gehosteter Zahlungsseite gering, mit eigenem Formular deutlich höher.
Kundin gibt Daten direkt beim Anbieter ein, ideal für Zahlungen aus der Ferne.
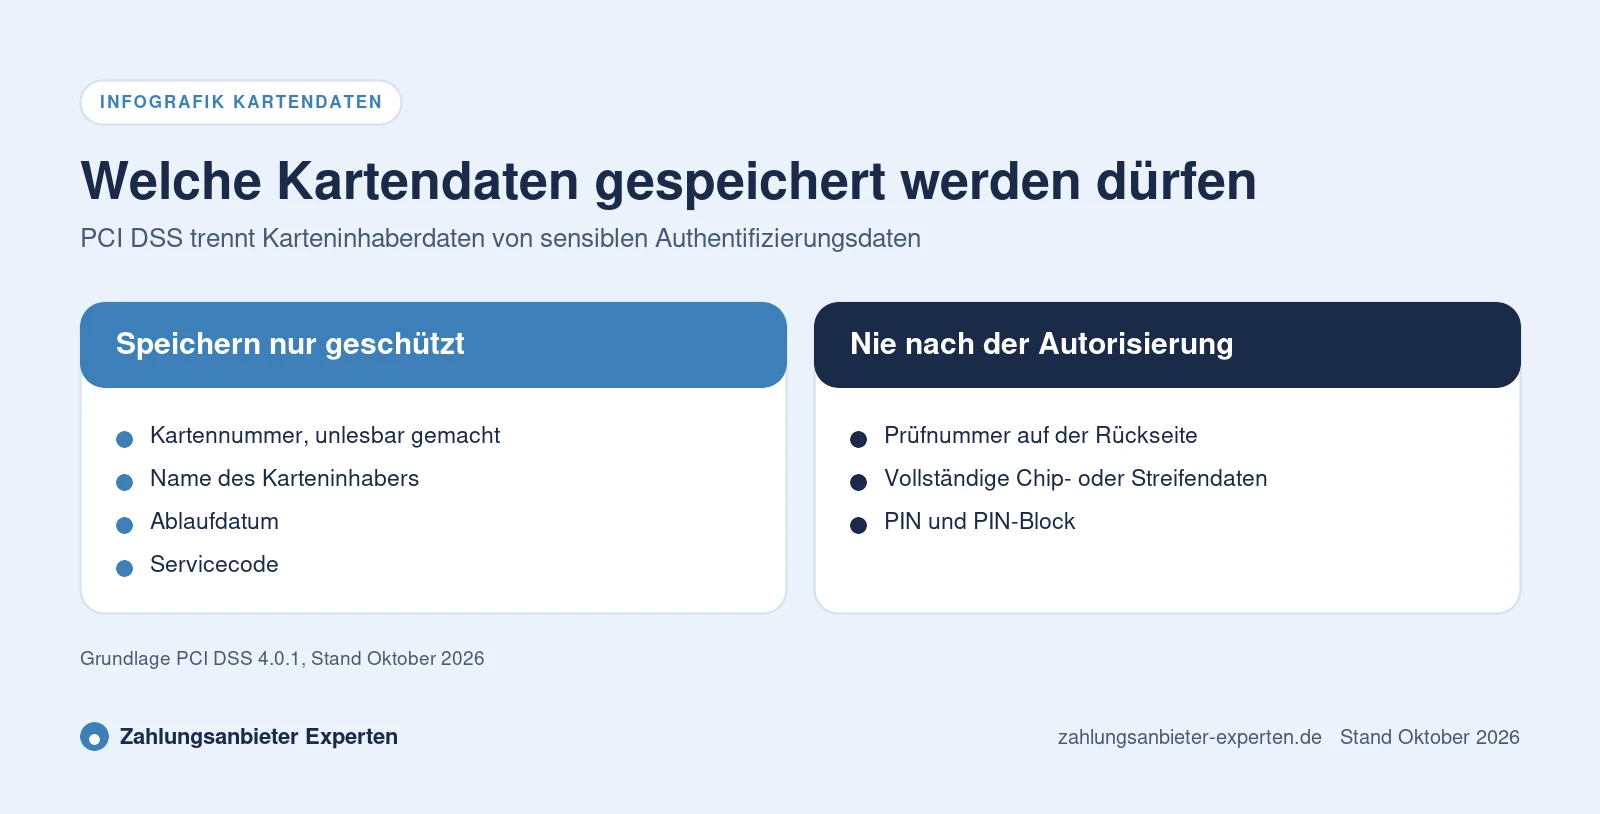
Viele Betriebe fragen sich, welche Daten bei einer Kartenzahlung eigentlich fließen. PCI DSS unterscheidet zwei Gruppen. Karteninhaberdaten sind Kartennummer, Name, Ablaufdatum und Servicecode. Sensible Authentifizierungsdaten sind die vollständigen Daten aus Chip oder Magnetstreifen, die Prüfnummer auf der Rückseite und die PIN. Die zweite Gruppe darf nach der Autorisierung nie gespeichert werden.
Am Terminal liest das Gerät beim Stecken oder Antippen Kartennummer, Ablaufdatum und ein einmaliges Kryptogramm aus dem Chip. Die Prüfnummer wird dabei nicht verwendet, sie ist für Zahlungen aus der Ferne gedacht. Bei Apple Pay und Google Pay überträgt das Smartphone statt der echten Kartennummer eine Ersatznummer, einen sogenannten Token. Auf dem Kundenbeleg erscheint die Kartennummer gekürzt. Was davon datenschutzrechtlich relevant ist, erklärt der Beitrag zum Datenschutz bei Kartenzahlung.
| Datenelement | Gruppe | Speichern erlaubt |
|---|---|---|
| Kartennummer | Karteninhaberdaten | Nur wenn nötig und unlesbar gemacht, Anzeige höchstens BIN und letzte vier Stellen |
| Name des Karteninhabers | Karteninhaberdaten | Ja, geschützt |
| Ablaufdatum | Karteninhaberdaten | Ja, geschützt |
| Servicecode | Karteninhaberdaten | Ja, geschützt |
| Chip- oder Magnetstreifendaten | Sensible Authentifizierungsdaten | Nein, nie nach der Autorisierung |
| Prüfnummer CVC oder CVV | Sensible Authentifizierungsdaten | Nein, nie nach der Autorisierung |
| PIN und PIN-Block | Sensible Authentifizierungsdaten | Nein, nie nach der Autorisierung |
In der Praxis speichern Händler mit Terminal oder gehosteter Zahlungsseite überhaupt keine Kartennummern. Der Anbieter liefert in Berichten und Dashboards nur gekürzte Nummern oder Tokens. Genau so sollte es bleiben.
Die Payment Card Number, im Standard Primary Account Number oder kurz PAN genannt, ist das wichtigste Datenelement einer Karte. Ihr Aufbau folgt der Norm ISO/IEC 7812. Sie kann bis zu 19 Stellen lang sein, übliche Kredit- und Debitkarten haben 16 Stellen, American Express hat 15. Die erste Ziffer verrät die Branche, die ersten sechs oder acht Ziffern bilden die Bankleitzahl der Kartenwelt, die BIN oder IIN. Sie zeigt, welche Bank die Karte ausgegeben hat. Die letzte Ziffer ist eine Prüfziffer nach dem Luhn-Verfahren, mit der Systeme Tippfehler erkennen.
Visa-Nummern beginnen mit einer 4, Mastercard-Nummern mit 51 bis 55 oder 2221 bis 2720, American Express mit 34 oder 37. PCI DSS erlaubt, bei der Anzeige höchstens die BIN und die letzten vier Stellen zu zeigen, der Rest wird maskiert. Deshalb sehen Sie auf Belegen nur Sternchen und die Endziffern. Die Kartennummer allein reicht Betrügern übrigens für viele Onlinezahlungen nicht, weil die starke Kundenauthentifizierung zusätzlich eine Bestätigung verlangt. Mehr zur Prüfnummer erklärt der Beitrag CVC bei Kartenzahlung.
Der Standard gliedert sich in zwölf Hauptanforderungen. Für einen Laden mit zertifiziertem Terminal ist nur ein kleiner Teil davon praktisch relevant, für Händler mit eigener IT im Zahlungsweg dagegen fast alles. Die Liste zeigt die Anforderungen in vereinfachter Form.
Der Selbstfragebogen, englisch Self-Assessment Questionnaire oder kurz SAQ, gibt es in mehreren Varianten. Jede deckt eine bestimmte Art der Kartenannahme ab und enthält nur die Anforderungen, die dafür relevant sind. Welcher Bogen gilt, legen Ihr Zahlungsanbieter oder die Kartensysteme fest, das PCI Security Standards Council verweist ausdrücklich auf den Acquirer. Die Tabelle zeigt die Händlervarianten der Version 4.
| SAQ | Typischer Einsatz | Aufwand |
|---|---|---|
| A | Onlineshop mit vollständig ausgelagerter Zahlungsseite oder Weiterleitung, Versand und Telefon ohne eigene Datenerfassung | Gering |
| A-EP | Onlineshop, dessen Website das Zahlungsformular beeinflussen kann, etwa mit eingebettetem Skript | Mittel |
| B | Terminal mit Wählverbindung oder Ritzgerät ohne elektronische Speicherung | Gering |
| B-IP | Eigenständiges zertifiziertes Terminal mit IP-Verbindung, nicht mit anderen Geräten im selben Netz | Gering bis mittel |
| C-VT | Manuelle Eingabe in ein virtuelles Terminal des Anbieters auf einem eigenständigen Rechner | Mittel |
| C | Zahlungsanwendung mit Internetverbindung, etwa Kasse mit integrierter Kartenverarbeitung | Mittel bis hoch |
| P2PE | Terminal mit validierter Punkt-zu-Punkt-Verschlüsselung | Sehr gering |
| SPoC | Smartphone oder Tablet mit sicherem Kartenleser und PIN-Eingabe auf dem Gerät | Gering |
| D | Alle übrigen Fälle, etwa wenn Kartendaten gespeichert werden | Hoch |
Die Zuordnung ist nicht immer eindeutig, gerade bei Kassensystemen mit integriertem Terminal. Fragen Sie im Zweifel schriftlich bei Ihrem Anbieter nach. Viele Anbieter stellen den passenden Fragebogen im Händlerportal bereit oder übernehmen große Teile der Dokumentation. Manche bieten zusätzlich Terminals mit validierter Verschlüsselung an, etwa Vert mit der Option P2PE Zero zur Verringerung der PCI-Pflichten.
Die Version 4.0 hat das Council im März 2022 veröffentlicht, die Version 4.0.1 folgte am 11. Juni 2024 mit Korrekturen und Klarstellungen, aber ohne neue Anforderungen. Seit dem 1. Januar 2025 ist 4.0.1 die einzige gültige Fassung. Zahlreiche Anforderungen waren zunächst nur als bewährte Praxis eingestuft und sind seit dem 31. März 2025 verpflichtend, etwa eine Mehrfaktor-Anmeldung für Zugriffe auf Systeme mit Kartendaten und Schutzmaßnahmen gegen manipulierte Skripte auf Zahlungsseiten.
Für Onlinehändler mit SAQ A gab es im Januar 2025 eine wichtige Änderung. Das Council hat die Anforderungen zur Überwachung von Skripten auf der Zahlungsseite aus SAQ A gestrichen und durch ein Zulassungskriterium ersetzt. Händler müssen bestätigen, dass ihre Website nicht anfällig für Angriffe durch Skripte ist, die das E-Commerce-System beeinflussen könnten. Wer das nicht bestätigen kann, fällt unter SAQ A-EP. Das Council arbeitet bereits an einer nächsten Version, bis zu deren Veröffentlichung bleibt 4.0.1 maßgeblich.
Klären Sie mit Ihrem Shopsystem und Ihrem Zahlungsanbieter, ob Ihre Integration die Kriterien für SAQ A erfüllt.
Im stationären Geschäft ist PCI DSS vor allem eine Frage des sorgfältigen Umgangs mit Geräten. Zertifizierte Terminals verschlüsseln die Kartendaten bereits beim Einlesen, Ihr Kassensystem sieht nur Betrag und Ergebnis. Gefährlich wird es, wenn Geräte manipuliert, ausgetauscht oder unbeaufsichtigt gelassen werden. Prüfen Sie Ihr Terminal deshalb regelmäßig auf Aufsätze, lose Teile oder fremde Kabel und tauschen Sie Geräte nur über Ihren Anbieter.
Bei SoftPOS und Tap to Pay läuft die Kartenverarbeitung in einer zertifizierten App. Ihre Pflichten betreffen dann vor allem das Smartphone, also aktuelle Betriebssystemversion, Bildschirmsperre und keine gerooteten oder gejailbreakten Geräte. Für die Zahlung am Tisch oder unterwegs bieten kontaktlose Lösungen denselben Schutz wie stationäre Terminals.
Vergleichen Sie Anbieter mit zertifizierten Terminals, SoftPOS und gehosteten Zahlungsseiten und berechnen Sie Ihre Kosten.
Online entscheidet die Integration über den Aufwand. Bei einer Weiterleitung zur Zahlungsseite des Anbieters oder einem eingebetteten Zahlungsfeld, das vollständig vom Anbieter ausgeliefert wird, berühren Kartendaten Ihren Server nicht. Bauen Sie dagegen ein eigenes Formular, das Kartendaten entgegennimmt, wächst der Prüfumfang auf SAQ A-EP oder sogar SAQ D. Für die meisten kleinen Shops ist eine fertige Online-Zahlungslösung deshalb die bessere Wahl.
Bei Bestellungen per Telefon oder E-Mail sollten Sie Kartennummern nie notieren, abtippen oder speichern. Eine E-Mail mit Kartendaten löschen Sie und bitten um einen anderen Weg. Sicherer ist ein Zahlungslink, den die Kundin selbst öffnet, so bleiben Sie außerhalb des Datenflusses. Hinweise zu Telefonzahlungen gibt der Beitrag Kartenzahlung per Telefon.
Verstöße gegen PCI DSS sanktioniert nicht der Staat, sondern das Vertragsverhältnis. Zahlungsanbieter können Gebühren für fehlende Nachweise verlangen, Auflagen machen oder den Vertrag beenden. Nach einem Datenleck drohen zusätzlich Kosten für forensische Untersuchungen, Rückforderungen der Kartensysteme und der Austausch kompromittierter Karten. Diese Summen können für kleine Betriebe existenzbedrohend sein.
Hinzu kommt das Datenschutzrecht. Eine Verletzung des Schutzes personenbezogener Daten müssen Sie nach Artikel 33 DSGVO in der Regel innerhalb von 72 Stunden der zuständigen Aufsichtsbehörde melden. Informieren Sie bei Verdacht sofort Ihren Zahlungsanbieter und nehmen Sie betroffene Geräte außer Betrieb. Wie Sie Betrug an Kasse und im Onlineshop vorbeugen, erklärt der Beitrag Kartenbetrug, so schützen sich Händler. Bei rechtlichen Fragen hilft eine Rechtsberatung.
Die meisten Anforderungen erfüllen Sie mit wenigen festen Gewohnheiten. Die folgenden Punkte decken den Alltag eines typischen Ladens oder kleinen Onlineshops ab und erleichtern das Ausfüllen des Fragebogens. Wer den Anbieter wechselt, nimmt die Checkliste mit, Hinweise dazu im Beitrag Zahlungsanbieter wechseln.
Sie müssen Kartendaten nach den Regeln des Standards schützen und das gegenüber Ihrem Zahlungsanbieter nachweisen, meist mit einem jährlichen Selbstfragebogen. Mit zertifiziertem Terminal oder gehosteter Zahlungsseite ist der Aufwand gering.
Eine Prüfung durch einen externen Prüfer ist nur für sehr große Händler vorgesehen. Kleine Betriebe füllen in der Regel einen Selbstfragebogen aus, den der Zahlungsanbieter vorgibt, teils ergänzt um Netzwerkscans.
In der Regel nur Betrag, Zeitpunkt, Kartenart und eine gekürzte Kartennummer. Die vollständigen Daten verschlüsselt das Terminal direkt für den Anbieter, PIN und Prüfnummer bekommen Sie nie zu sehen.
Die Payment Card Number oder Primary Account Number ist die bis zu 19-stellige Kartennummer. Die ersten Ziffern kennzeichnen Kartensystem und ausgebende Bank, die letzte Ziffer ist eine Prüfziffer.
Nur über den Zahlungsanbieter, der dafür Tokens bereitstellt. Eigene Listen mit Kartennummern würden Ihren Prüfumfang stark erhöhen, Prüfnummern dürfen Sie nach der Autorisierung gar nicht speichern.
Ja, die Kartenverarbeitung übernimmt aber die zertifizierte App des Anbieters. Ihre Pflicht ist vor allem ein sicheres, aktuelles Gerät mit Bildschirmsperre und geschützten Zugängen.
Zahlungsanbieter können Gebühren verlangen, Auflagen machen oder den Vertrag kündigen. Nach einem Datenleck kommen Kosten für Untersuchungen und Rückforderungen sowie Meldepflichten nach der DSGVO hinzu.
Stand Oktober 2026 ist PCI DSS 4.0.1 die einzige gültige Version. Die zuvor zukunftsdatierten Anforderungen sind seit dem 31. März 2025 verpflichtend.

Geben Sie Ihren Bedarf an und erhalten Sie kostenlos Angebote passender Anbieter.
PIN, App und 3-D Secure nach PSD2.
Schutz an Kasse, Telefon und im Shop.
Mehr erfahren
Was die DSGVO für Kartendaten verlangt.
Mehr erfahren
Zahlungsseiten mit geringem PCI-Aufwand.
Preisrechner
Anbietervergleich